


سنتناول موضوعات التنصت، والقراءة غير المصرح بها، والاستنساخ، وهجمات الترحيل، ومخاوف التتبع، ثم التدابير الوقائية: التشفير، والمصادقة، والحماية، والتحكم في نطاق القراءة، والرقائق الآمنة.
أهم النقاط
- تشمل مخاطر تقنية تحديد الهوية بموجات الراديو (RFID) التنصت والقراءة غير المصرح بها والاستنساخ وهجمات إعادة الإرسال.
- تعتمد شدة المشكلة على التكرار والنطاق وحساسية التطبيق.
- تعمل تقنيات التشفير والمصادقة والرقائق الآمنة على تخفيف المخاطر الرئيسية.
- قم بمطابقة مستوى الأمان مع التطبيق - فليس كل استخدام يحتاج إلى نفس مستوى الحماية.
التنصت على الاتصالات
التنصت هو خطر اعتراض شخص ما للاتصال بين بطاقة تعريفية وقارئ، ما يؤدي إلى التقاط البيانات المتبادلة. ولأن تقنية تحديد الهوية بموجات الراديو (RFID) تستخدم موجات الراديو، فمن حيث المبدأ، يمكن لطرف ثالث يمتلك معدات مناسبة محاولة الاستماع إلى هذا التبادل. يعتمد الخطر العملي بشكل كبير على التردد والمدى: يصعب التنصت على الأنظمة قصيرة المدى مثل HF وNFC من مسافة بعيدة لأن مدى الاتصال محدود للغاية، بينما تصل اتصالات UHF طويلة المدى إلى مسافات أبعد. بالنسبة للبيانات الحساسة، يُعد التنصت مصدر قلق يجب معالجته. يتمثل الحل في التشفير - فإذا تم تشفير الاتصال، تصبح البيانات المعترضة غير قابلة للفهم بالنسبة للمتنصت. إن فهم أن التنصت ممكن من حيث المبدأ ولكنه محدود بالمدى ويمكن مواجهته بالتشفير يساعدك على تقييمه ومعالجته، حيث يُعد تشفير البيانات في التطبيقات الحساسة حلاً فعالاً. تواصل يضمن ذلك أنه حتى في حالة اعتراض الإشارة، تظل البيانات محمية، مما يؤدي إلى تحييد خطر التنصت على البيانات المهمة.
القراءة غير المصرح بها (التصفح السريع)
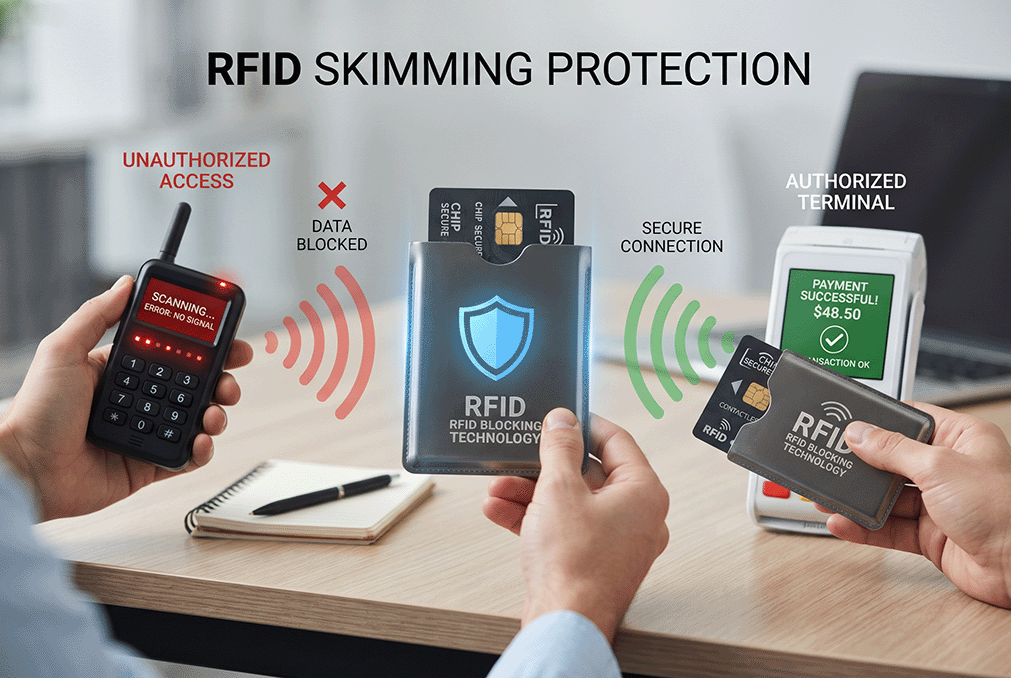
القراءة غير المصرح بها ، أو ما يُعرف بالمسح الضوئي، هي خطر يتمثل في قيام شخص ما بقراءة بطاقة تعريفية دون إذن باستخدام قارئ خاص به، مما قد يؤدي إلى سرقة بيانات البطاقة. يُعد هذا الأمر مصدر قلق بالنسبة للبطاقات التي تحمل معلومات حساسة، مثل بطاقات الدفع أو الهوية، حيث يمكن أن تؤدي القراءة غير المصرح بها إلى كشف البيانات. وكما هو الحال مع التنصت، يعتمد الخطر على المدى؛ فالبطاقات قصيرة المدى تتطلب قربًا شديدًا للقراءة، مما يحد من المسح الضوئي، بينما يمكن قراءة البطاقات طويلة المدى من مسافة أبعد. تشمل التدابير الوقائية التشغيل قصير المدى، والمصادقة بحيث لا تستجيب البطاقات إلا للقارئات المصرح لها، والتشفير لحماية البيانات، والحماية لمنع القراءة غير المرغوب فيها. بالنسبة للبطاقات الحساسة، تمنع هذه التدابير القراءة غير المصرح بها من كشف البيانات. إن فهم أن المسح الضوئي يُواجه بالمدى القصير والمصادقة والتشفير والحماية يُساعد في حماية البطاقات الحساسة، حيث بطاقات إن حمل البيانات الحساسة، ودمج هذه التدابير يضمن عدم كشف العلامة للمعلومات للقراء غير المصرح لهم، مما يعالج خطر الاحتيال الذي يتعلق بتطبيقات الدفع والهوية.
استنساخ العلامات التجارية وتزييفها
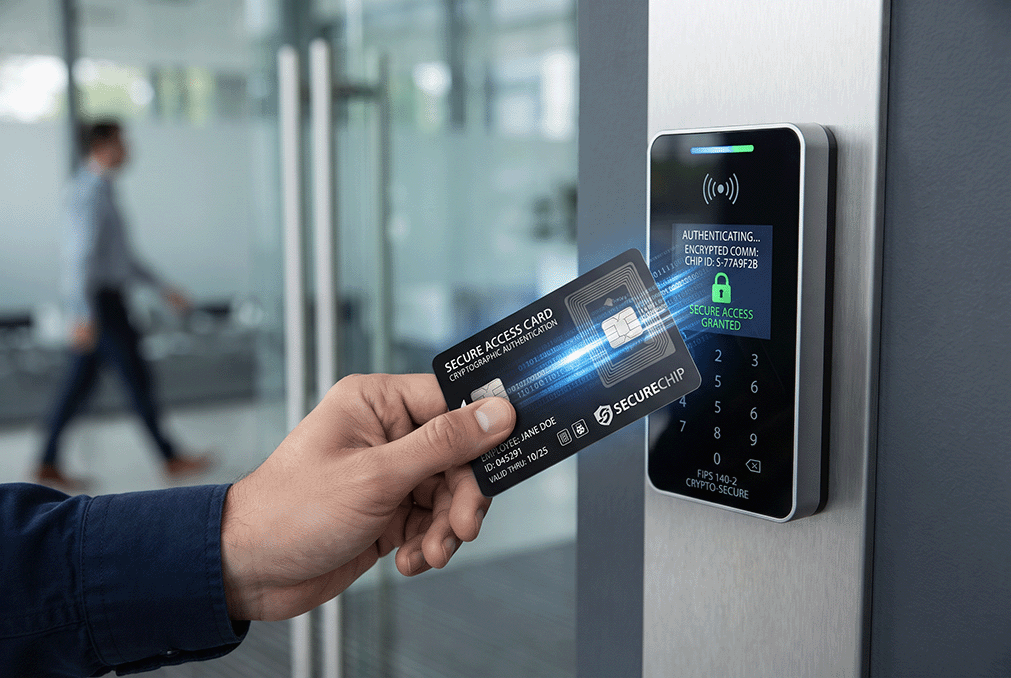
الاستنساخ هو خطر قيام شخص ما بنسخ بيانات بطاقة تعريف لإنشاء نسخة مكررة، وربما استخدام هذه النسخة لانتحال شخصية البطاقة الأصلية - وهو ما يمثل مصدر قلق لبطاقات الوصول أو بطاقات المصادقة حيث يمكن للنسخة المكررة منح وصول غير مصرح به أو تمريرها على أنها أصلية. تُعد البطاقات البسيطة التي تُرجع مُعرّفًا ثابتًا فقط أكثر عرضة للاستنساخ، حيث يكفي نسخ المُعرّف. يتمثل الحل في استخدام بطاقات تعريف آمنة مزودة بمصادقة تشفيرية، حيث تُثبت البطاقة صحتها من خلال عملية تشفيرية لا يمكن نسخها ببساطة، مما يجعل الاستنساخ غير ممكن. تتضمن الرقائق الآمنة المصممة للوصول والمصادقة مثل هذه الحماية. بالنسبة للتطبيقات التي قد يُلحق بها الاستنساخ ضررًا، يُعد اختيار بطاقات تعريف آمنة مزودة بمصادقة بدلاً من بطاقات التعريف البسيطة أمرًا ضروريًا. إن فهم أن المصادقة التشفيرية تُقاوم الاستنساخ يُساعد في تأمين تطبيقات الوصول والمصادقة، حيث يُعد اختيار البطاقات الآمنة أمرًا بالغ الأهمية. بطاقات إن استخدام الحماية التشفيرية المناسبة، بدلاً من العلامات البسيطة سهلة النسخ، يمنع الاستنساخ من تمكين الوصول غير المصرح به أو التزوير، مما يعالج خطرًا رئيسيًا يتعلق ببيانات الاعتماد الحساسة أمنيًا.
هجمات الترحيل
تُعدّ هجمات الترحيل خطرًا أكثر تعقيدًا، حيث يقوم المهاجمون بترحيل الاتصال بين بطاقة تعريف شرعية وقارئ عبر مسافة، مما يجعل النظام يتصرف كما لو أن البطاقة والقارئ قريبان بينما هما ليسا كذلك، وهو ما قد يُفشل نظام الأمان القائم على القرب. يُشكّل هذا مصدر قلق لبعض أنظمة الوصول والدفع. تُعدّ هجمات الترحيل أكثر تعقيدًا في التنفيذ والدفاع ضدها، ولكن توجد حلول للتخفيف منها، بما في ذلك قيود التوقيت التي تكشف التأخير الذي يُحدثه الترحيل، وعوامل مصادقة إضافية. بالنسبة للتطبيقات عالية الأمان التي تُمثّل فيها هجمات الترحيل تهديدًا حقيقيًا، يُمكن للأنظمة دمج وسائل دفاعية ضدها. على الرغم من كونها أكثر تقدمًا من المخاطر الأساسية، إلا أن هجمات الترحيل تُؤخذ في الاعتبار عند تصميم الأنظمة التي تُراعي الأمن. يُساعد فهم وجود هجمات الترحيل وإمكانية التخفيف منها من خلال التوقيت والمصادقة الإضافية في تحسين أداء التطبيقات عالية الأمان، وخاصةً التطبيقات الأكثر حساسية. وصول تضمن الأنظمة التي تتضمن دفاعات ضد هجمات الترحيل عدم إمكانية التغلب على الأمن القائم على التقارب عن طريق إعادة توجيه الاتصالات، ومعالجة التهديدات المعقدة عند الضرورة.
مخاوف التتبع والخصوصية
يُعدّ التتبع مصدر قلقٍ يتعلق بالخصوصية، إذ ينشأ عندما يكون بالإمكان قراءة العلامات ذات المعرّفات الفريدة من قِبل الآخرين، مما قد يسمح بتتبع العناصر أو، بالتالي، الأشخاص الذين يحملونها. وينطبق هذا القلق بشكل خاص على العلامات الموجودة على الأغراض الشخصية أو البطاقات التي يُمكن قراءتها لتتبع التحركات. وتشمل التدابير المُتخذة للتخفيف من هذا القلق استخدام علامات قصيرة المدى تحدّ من إمكانية قراءتها، وإمكانية تعطيل العلامات عند عدم الحاجة إليها (مثل أمر الإيقاف في EPC Gen2 الذي يُعطّل العلامة نهائيًا)، وتقليل البيانات بحيث لا تحمل العلامات إلا ما هو ضروري، وتصميم النظام مع مراعاة الخصوصية. بالنسبة لتطبيقات المستهلكين، فإن معالجة مخاوف التتبع من خلال هذه التدابير تحمي الخصوصية. إن فهم أن مخاوف التتبع تُعالج من خلال المدى القصير، وتعطيل العلامات، وتقليل البيانات، والتصميم الذي يراعي الخصوصية، يُساعد على نشر تقنية RFID بمسؤولية، حيث يضمن مراعاة آثار الخصوصية واستخدام التدابير المناسبة ما يلي:RFID لا يسمح بالتتبع غير المرغوب فيه، مما يعالج مخاوف مشروعة خاصة بالنسبة للتطبيقات الموجهة للمستهلكين والتطبيقات الشخصية.
أهم إجراءات التخفيف: التشفير والمصادقة
يُعد التشفير والتحقق من الهوية حجر الزاوية في أمن تقنية تحديد الهوية بموجات الراديو (RFID). يحمي التشفير البيانات بحيث تصبح الاتصالات المُعترضة أو البيانات المقروءة غير قابلة للفهم بدون المفتاح، مما يُعيق التنصت ويحمي المعلومات الحساسة. يضمن التحقق من الهوية أن تتحقق العلامات والقارئات من شرعية بعضها البعض - تستجيب العلامات فقط للقارئات المُصرّح لها، ولا تثق القارئات إلا بالعلامات الأصلية - مما يُعيق سرقة البيانات والاستنساخ وانتحال الشخصية. يُعالج التشفير والتحقق من الهوية معًا المخاطر الأساسية للتطبيقات الحساسة، وتتضمن رقائق RFID الآمنة المصممة للوصول والدفع والتحقق من الهوية هذه الحمايات. يُعد اختيار الرقائق والأنظمة ذات الأمان التشفيري المناسب أساسًا لتأمين تطبيقات RFID الحساسة. إن فهم أن التشفير والتحقق من الهوية، عند تطبيقهما في رقائق آمنة، يُعيق المخاطر الرئيسية يُساعدك على تأمين التطبيقات الحساسة، حيث يُسهّل عملية الاختيار بطاقات وأنظمة آمنة يوفر التشفير والمصادقة المناسبان الحماية التي تتطلبها أنظمة التحكم في الوصول والمدفوعات والمصادقة، مما يشكل الأساس الأمني الذي تُبنى عليه تطبيقات RFID الحساسة.
مطابقة الأمان مع التطبيق
يعتمد مستوى الأمان الأمثل على التطبيق، إذ لا تتطلب جميع الاستخدامات نفس مستوى الحماية. فبطاقة جرد بسيطة على كرتونة لا تحتاج إلى مستوى أمان عالٍ، بينما تحتاج بطاقة دخول أو بطاقة دفع أو بطاقة مصادقة إلى حماية قوية. إن الإفراط في تأمين تطبيق منخفض المخاطر يُهدر الموارد، بينما يُؤدي التقليل من تأمين تطبيق حساس إلى زيادة المخاطر. يكمن الحل في مطابقة إجراءات الأمان - اختيار الشريحة، والتشفير، والمصادقة، والحماية - مع حساسية التطبيق الفعلية ونموذج التهديدات. ويُساعد تقييم البيانات المُستخدمة، وما يُمكن للمهاجم الحصول عليه، ومستوى الحماية المطلوب، في تحديد مستوى الأمان المناسب. بصفتنا شركة مُصنّعة تُقدّم منتجات RFID بمستويات أمان مُتعددة، بدءًا من البطاقات البسيطة وصولًا إلى شرائح المصادقة الآمنة، يُساعد فريقنا العملاء على اختيار مستوى الأمان الأمثل لتطبيقاتهم. لاختيار منتجات RFID بمستوى أمان مُناسب لتطبيقك، تواصل مع فريقنا واستكشف مجموعتنا من المنتجات القياسية الوسوم لتأمين بطاقات للاستخدامات الحساسة.
الأسئلة الشائعة
ما هي المخاطر الأمنية الرئيسية لتقنية تحديد الهوية بموجات الراديو (RFID)؟
تتمثل المخاطر الرئيسية في التنصت (اعتراض الاتصال بين قارئ العلامات)، والقراءة غير المصرح بها أو التصفح (قراءة العلامات بدون إذن)، والاستنساخ (نسخ علامة لإنشاء نسخة مكررة)، وهجمات الترحيل (إعادة توجيه الاتصال للتغلب على أمان التقارب)، والتتبع (استخدام معرفات العلامات لتتبع العناصر أو الأشخاص).
كيف يمكن حماية اتصالات RFID؟
يحمي التشفير البيانات بحيث تصبح الاتصالات المُعترضة غير قابلة للفهم بدون المفتاح، بينما يضمن التحقق من الهوية استجابة البطاقات فقط للقارئات المُصرّح لها، وأن القارئات لا تثق إلا بالبطاقات الأصلية. وعند تطبيقهما معًا في رقائق آمنة، فإنهما يُقاومان التنصت وسرقة البيانات واستنساخها في التطبيقات الحساسة.
هل يمكن استنساخ بطاقات الوصول بتقنية RFID؟
تُعدّ البطاقات البسيطة التي تُعيد مُعرّفًا ثابتًا عُرضةً للاستنساخ، بينما تُثبت البطاقات الآمنة المزودة بمصادقة تشفيرية صحتها من خلال عملية لا يُمكن نسخها بسهولة، مما يجعل الاستنساخ غير ممكن. ولأغراض التحكم في الوصول، يُمنع الاستنساخ باختيار بطاقات مصادقة آمنة بدلًا من البطاقات البسيطة التي تُعيد مُعرّفًا فقط.
هل تشكل تقنية تحديد الهوية بموجات الراديو (RFID) مخاطر على الخصوصية؟
يُعدّ التتبع مصدر قلقٍ بشأن الخصوصية إذا كان بالإمكان قراءة العلامات ذات المعرّفات الفريدة من قِبل الآخرين لتتبّع العناصر أو الأشخاص الذين يحملونها. ويتم التخفيف من هذا الخطر من خلال استخدام علامات قصيرة المدى، وإمكانية تعطيل العلامات (مثل أمر الإيقاف في EPC Gen2)، وتقليل البيانات، وتصميم النظام مع مراعاة الخصوصية.
هل يحتاج كل تطبيق لتقنية تحديد الهوية بموجات الراديو (RFID) إلى أمان قوي؟
لا. يعتمد مستوى الأمان المناسب على التطبيق. فبطاقة الجرد البسيطة لا تحتاج إلى مستوى أمان عالٍ، بينما تحتاج بطاقة الدخول أو بطاقة الدفع أو بطاقة المصادقة إلى حماية قوية. يكمن السر في مواءمة إجراءات الأمان مع حساسية التطبيق الفعلية ونموذج التهديدات الذي يواجهه، بدلاً من المبالغة في الحماية أو التقصير فيها.
قم بتأمين تطبيق RFID الخاص بك بشكل مناسب
نقدم منتجات RFID عبر مستويات الأمان المختلفة - من علامات الجرد البسيطة إلى البطاقات الآمنة المزودة بمصادقة تشفيرية - مما يساعدك على مطابقة الحماية مع الاحتياجات الحقيقية لتطبيقك.
ناقش احتياجاتك الأمنية استكشف بطاقات RFID الآمنة