


Wir werden uns mit Abhören, unbefugtem Lesen, Klonen, Relay-Angriffen und Tracking-Problemen befassen und anschließend die Gegenmaßnahmen: Verschlüsselung, Authentifizierung, Abschirmung, Lesebereichskontrolle und sichere Chips.
Wichtigste Erkenntnisse
- Zu den Risiken von RFID gehören Abhören, unbefugtes Auslesen, Klonen und Relay-Angriffe.
- Der Schweregrad hängt von der Häufigkeit, der Reichweite und der Empfindlichkeit der Anwendung ab.
- Verschlüsselung, Authentifizierung und sichere Chips mindern die Hauptrisiken.
- Passen Sie das Sicherheitsniveau der Anwendung an – nicht jede Nutzung benötigt den gleichen Schutz.
Abhören der Kommunikation
Abhören ist das Risiko, dass jemand die Kommunikation zwischen einem Tag und einem Lesegerät abfängt und die ausgetauschten Daten erfasst. Da RFID mit Funkwellen arbeitet, könnte prinzipiell ein Dritter mit geeigneter Ausrüstung versuchen, den Datenaustausch mitzuhören. Das praktische Risiko hängt stark von Frequenz und Reichweite ab: Kurzstreckensysteme wie HF und NFC sind aufgrund ihrer begrenzten Reichweite schwerer abzuhören, während UHF-Kommunikation über größere Entfernungen übertragen wird. Bei sensiblen Daten ist das Abhören ein wichtiges Thema. Die Lösung ist die Verschlüsselung: Ist die Kommunikation verschlüsselt, sind die abgefangenen Daten für einen Angreifer unlesbar. Das Verständnis, dass Abhören prinzipiell möglich, aber durch die Reichweite begrenzt und durch Verschlüsselung verhindert wird, hilft bei der Risikobewertung und -bewältigung. Bei sensiblen Anwendungen ist die Verschlüsselung der Daten daher unerlässlich. Kommunikation gewährleistet, dass die Daten auch dann geschützt bleiben, wenn ein Signal abgefangen wird, und neutralisiert so das Abhörrisiko für die wichtigen Daten.
Unbefugtes Lesen (Überfliegen)
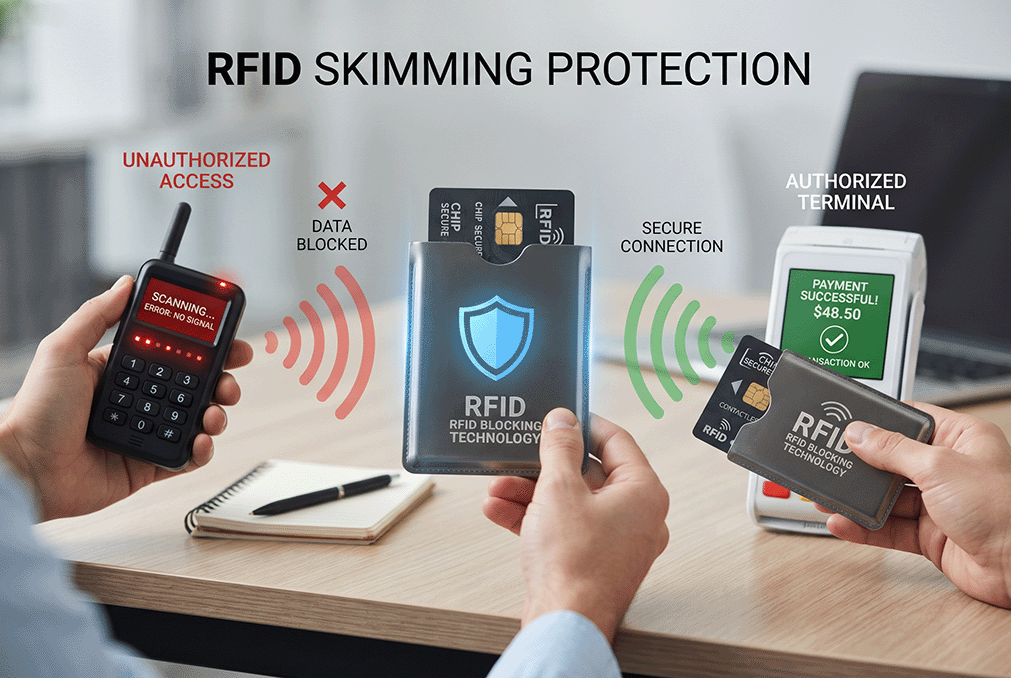
Unbefugtes Auslesen , auch Skimming genannt, birgt das Risiko, dass jemand ohne Autorisierung mit einem eigenen Lesegerät einen Chip ausliest und so dessen Daten erfasst. Dies ist besonders problematisch bei Chips mit sensiblen Informationen wie Zahlungs- oder Ausweiskarten, da unbefugtes Auslesen Daten offenlegen könnte. Wie beim Abhören hängt das Risiko von der Reichweite ab: Chips mit geringer Reichweite erfordern eine enge Annäherung zum Auslesen, was Skimming erschwert, während Chips mit größerer Reichweite aus größerer Entfernung ausgelesen werden können. Zu den Schutzmaßnahmen gehören der Betrieb mit geringer Reichweite, die Authentifizierung, sodass Chips nur auf autorisierte Lesegeräte reagieren, die Verschlüsselung der Daten und die Abschirmung gegen unerwünschtes Auslesen. Bei sensiblen Karten verhindern diese Maßnahmen, dass unbefugtes Auslesen Daten offenlegt. Das Verständnis, dass Skimming durch geringe Reichweite, Authentifizierung, Verschlüsselung und Abschirmung entgegengewirkt wird, trägt zum Schutz sensibler Chips bei. Karten Durch die Kombination dieser Maßnahmen wird sichergestellt, dass das Tag keine Informationen an unbefugte Leser weitergibt und somit das Risiko des Skimmings bei Zahlungs- und Identitätsanwendungen minimiert wird.
Etikettenklonierung und -fälschung
Klonen ist das Risiko, dass jemand die Daten eines Tags kopiert, um ein Duplikat zu erstellen, das möglicherweise dazu verwendet wird, sich als Original auszugeben – ein Problem bei Zugangskarten oder Authentifizierungs-Tags, da ein Klon unbefugten Zugriff ermöglichen oder als Original durchgehen könnte. Einfache Tags, die lediglich eine statische Kennung zurückgeben, sind anfälliger für Klonen, da das Kopieren der Kennung ausreicht. Abhilfe schafft die Verwendung sicherer Tags mit kryptografischer Authentifizierung. Hierbei beweist der Tag seine Authentizität durch ein kryptografisches Verfahren, das nicht einfach kopiert werden kann, wodurch Klonen unmöglich wird. Sichere Chips für Zugangs- und Authentifizierungszwecke verfügen über einen solchen Schutz. Für Anwendungen, bei denen Klonen schädlich wäre, ist die Wahl sicherer, authentifizierender Tags anstelle einfacher Tags mit reiner Kennung unerlässlich. Das Verständnis, dass kryptografische Authentifizierung dem Klonen entgegenwirkt, trägt zur Sicherheit von Zugangs- und Authentifizierungsanwendungen bei, bei denen die Auswahl sicherer Tags entscheidend ist. Karten Durch den Einsatz geeigneter kryptografischer Schutzmechanismen anstelle leicht kopierbarer einfacher Tags wird verhindert, dass durch Klonen unbefugter Zugriff ermöglicht oder Fälschungen angefertigt werden können. Dadurch wird ein zentrales Risiko für sicherheitsrelevante Anmeldeinformationen beseitigt.
Staffelangriffe
Relay-Angriffe stellen ein komplexeres Risiko dar, bei dem Angreifer die Kommunikation zwischen einem legitimen Tag und einem Lesegerät über eine Distanz weiterleiten. Dadurch verhält sich das System so, als befänden sich Tag und Lesegerät in unmittelbarer Nähe, obwohl dies nicht der Fall ist – wodurch die auf Nähe basierende Sicherheit untergraben werden kann. Dies ist insbesondere für einige Zugangs- und Zahlungssysteme problematisch. Relay-Angriffe sind zwar komplexer in der Ausführung und Abwehr, es gibt jedoch Gegenmaßnahmen, darunter Zeitbeschränkungen, die die durch die Weiterleitung verursachte Verzögerung erkennen, und zusätzliche Authentifizierungsfaktoren. Für Anwendungen mit hohen Sicherheitsanforderungen, bei denen Relay-Angriffe eine realistische Bedrohung darstellen, können Systeme entsprechende Schutzmechanismen integrieren. Obwohl Relay-Angriffe komplexer sind als grundlegende Risiken, werden sie bei der Entwicklung sicherheitsbewusster Systeme berücksichtigt. Das Wissen um die Existenz von Relay-Angriffen und deren Abwehrmöglichkeiten durch Zeitbeschränkungen und zusätzliche Authentifizierung ist für Anwendungen mit hohen Sicherheitsanforderungen, insbesondere für die sensibelsten Daten, von Vorteil. Zugang Systeme, die Abwehrmechanismen gegen Relay-Angriffe beinhalten, gewährleisten, dass die auf Nähe basierende Sicherheit nicht durch Weiterleitung von Kommunikationsdaten umgangen werden kann und reagieren gegebenenfalls auf komplexe Bedrohungen.
Bedenken hinsichtlich Tracking und Datenschutz
Tracking ist ein Datenschutzproblem, das entsteht, wenn Tags mit eindeutigen Kennungen von Dritten gelesen werden können. Dies ermöglicht potenziell die Verfolgung von Gegenständen oder, im weiteren Sinne, von Personen, die diese tragen. Dieses Problem betrifft insbesondere Tags an persönlichen Gegenständen oder Karten, die zur Bewegungsverfolgung ausgelesen werden können. Zu den Gegenmaßnahmen gehören Tags mit kurzer Reichweite, die den Leserkreis einschränken, die Möglichkeit, Tags bei Nichtgebrauch zu deaktivieren (z. B. der Befehl „kill“ in EPC Gen2, der einen Tag dauerhaft deaktiviert), Datenminimierung, sodass Tags nur die notwendigen Informationen speichern, und ein datenschutzbewusstes Systemdesign. Für Verbraucheranwendungen schützt die Bewältigung von Tracking-Bedenken durch diese Maßnahmen die Privatsphäre. Das Verständnis, dass Tracking-Bedenken durch kurze Reichweite, Tag-Deaktivierung, Datenminimierung und datenschutzbewusstes Design begegnet werden kann, trägt zu einem verantwortungsvollen Einsatz von RFID bei. Die Berücksichtigung der Datenschutzimplikationen und die Anwendung geeigneter Maßnahmen gewährleisten, dass …RFID ermöglicht kein unerwünschtes Tracking und trägt damit einem berechtigten Anliegen Rechnung, insbesondere bei Anwendungen, die sich an Endverbraucher und den persönlichen Gebrauch richten.
Wichtigste Schutzmaßnahmen: Verschlüsselung und Authentifizierung
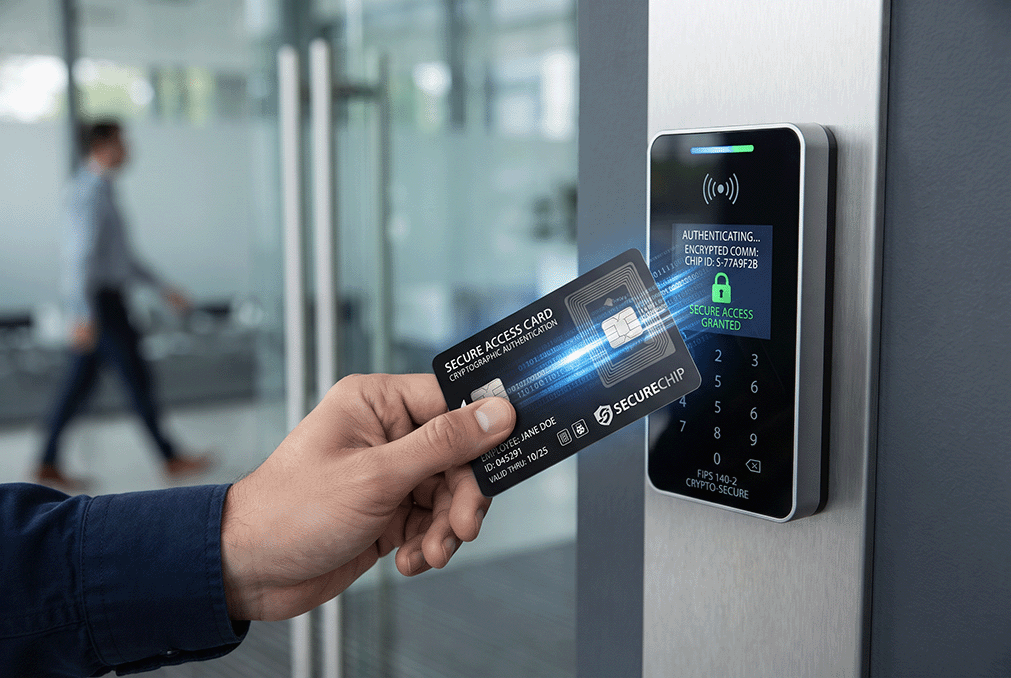
Verschlüsselung und Authentifizierung sind die Eckpfeiler der RFID-Sicherheit. Die Verschlüsselung schützt Daten, sodass abgefangene Kommunikationen oder gelesene Daten ohne den Schlüssel unlesbar sind. Dies verhindert das Abhören und schützt sensible Informationen. Die Authentifizierung stellt sicher, dass Tags und Lesegeräte die Legitimität des jeweils anderen überprüfen – Tags reagieren nur auf autorisierte Lesegeräte und Lesegeräte vertrauen nur authentischen Tags. Dadurch werden Skimming, Klonen und Identitätsdiebstahl verhindert. Verschlüsselung und Authentifizierung adressieren gemeinsam die Kernrisiken für sensible Anwendungen. Sichere RFID-Chips für Zugangskontrolle, Zahlung und Authentifizierung integrieren diese Schutzmechanismen. Die Auswahl von Chips und Systemen mit angemessener kryptografischer Sicherheit ist die Grundlage für die Absicherung sensibler RFID-Anwendungen. Das Verständnis, dass Verschlüsselung und Authentifizierung in sicheren Chips die Hauptrisiken abmildern, hilft Ihnen bei der Absicherung sensibler Anwendungen. sichere Karten und Systeme Mit angemessener Verschlüsselung und Authentifizierung wird der Schutz gewährleistet, den Zugriffskontrolle, Zahlungen und Authentifizierung erfordern, und bildet somit die Sicherheitsgrundlage, auf der sensible RFID-Anwendungen aufgebaut sind.
Anpassen der Sicherheit an die Anwendung
Das richtige Sicherheitsniveau hängt von der jeweiligen Anwendung ab, da nicht jede Nutzung denselben Schutz erfordert. Ein einfacher Inventaranhänger an einem Karton benötigt nur geringe Sicherheitsvorkehrungen, während eine Zugangskarte, Zahlungskarte oder ein Authentifizierungs-Tag einen robusten Schutz benötigt. Eine übermäßige Absicherung einer risikoarmen Anwendung verschwendet Ressourcen, während eine unzureichende Absicherung einer sensiblen Anwendung Risiken birgt. Entscheidend ist, die Sicherheitsmaßnahmen – Chipauswahl, Verschlüsselung, Authentifizierung, Abschirmung – an die tatsächliche Sensibilität und das Bedrohungsmodell der Anwendung anzupassen. Die Bewertung der betroffenen Daten, des potenziellen Nutzens für einen Angreifer und des erforderlichen Schutzes bestimmt die angemessene Sicherheit. Als Hersteller von RFID-Produkten mit unterschiedlichen Sicherheitsstufen, von einfachen Tags bis hin zu sicheren Authentifizierungs-Chips, unterstützt unser Team Kunden bei der Auswahl der passenden Sicherheitslösung für ihre Anwendung. Um RFID-Produkte mit der für Ihre Anwendung geeigneten Sicherheit auszuwählen, Kontaktieren Sie unser Team und entdecken Sie unser Sortiment von Standard Tags um zu sichern Karten für sensible Zwecke.
Häufig gestellte Fragen
Was sind die wichtigsten Sicherheitsrisiken von RFID-Systemen?
Die Hauptrisiken sind das Abhören (Abfangen der Kommunikation zwischen Tag und Lesegerät), das unbefugte Lesen oder Skimming (Lesen von Tags ohne Berechtigung), das Klonen (Kopieren eines Tags, um ein Duplikat zu erstellen), Relay-Angriffe (Weiterleitung der Kommunikation, um die Nähesicherheit zu umgehen) und das Tracking (Verwendung von Tag-Kennungen zum Verfolgen von Gegenständen oder Personen).
Wie kann die RFID-Kommunikation geschützt werden?
Verschlüsselung schützt Daten, sodass abgefangene Kommunikationen ohne den Schlüssel unlesbar sind, während Authentifizierung sicherstellt, dass Tags nur auf autorisierte Lesegeräte reagieren und Lesegeräte nur authentischen Tags vertrauen. Zusammen in sicheren Chips implementiert, verhindern sie das Abhören, Skimming und Klonen von Daten für sensible Anwendungen.
Können RFID-Zugangskarten geklont werden?
Einfache Tags, die eine statische Kennung zurückgeben, sind anfällig für Klonen. Sichere Karten mit kryptografischer Authentifizierung beweisen ihre Authentizität hingegen durch einen Prozess, der nicht einfach kopiert werden kann, wodurch Klonen unmöglich wird. Für die Zugriffskontrolle verhindert die Verwendung sicherer Authentifizierungskarten anstelle einfacher Tags mit reiner Kennung das Klonen.
Stellt RFID ein Datenschutzrisiko dar?
Tracking stellt ein Datenschutzproblem dar, wenn Tags mit eindeutigen Kennungen von Dritten ausgelesen werden können, um Gegenstände oder Personen, die diese tragen, zu verfolgen. Dem wird durch Kurzstrecken-Tags, die Möglichkeit zur Deaktivierung von Tags (z. B. durch den EPC Gen2-Befehl „kill“), Datenminimierung und datenschutzbewusstes Systemdesign entgegengewirkt.
Benötigt jede RFID-Anwendung hohe Sicherheitsvorkehrungen?
Nein. Das richtige Sicherheitsniveau hängt von der Anwendung ab. Ein einfacher Inventaranhänger benötigt nur geringe Sicherheitsvorkehrungen, während eine Zugangskarte, Zahlungskarte oder ein Authentifizierungsanhänger einen robusten Schutz erfordert. Entscheidend ist, die Sicherheitsmaßnahmen an die tatsächliche Sensibilität und das Bedrohungsmodell der Anwendung anzupassen, anstatt sie zu über- oder unterbewerten.
Sichern Sie Ihre RFID-Anwendung angemessen ab.
Wir bieten RFID-Produkte für alle Sicherheitsstufen an – von einfachen Inventaretiketten bis hin zu sicheren Karten mit kryptografischer Authentifizierung – und helfen Ihnen so, den Schutz an die tatsächlichen Bedürfnisse Ihrer Anwendung anzupassen.
Besprechen Sie Ihre Sicherheitsbedürfnisse Entdecken Sie sichere RFID-Karten