


Abordaremos questões como espionagem, leitura não autorizada, clonagem, ataques de retransmissão e rastreamento, e em seguida, as medidas de mitigação: criptografia, autenticação, blindagem, controle de alcance de leitura e chips seguros.
Principais conclusões
- Os riscos da RFID incluem espionagem, leitura não autorizada, clonagem e ataques de retransmissão.
- A gravidade depende da frequência, do alcance e da sensibilidade da aplicação.
- Criptografia, autenticação e chips seguros mitigam os principais riscos.
- Ajuste o nível de segurança à aplicação — nem todos os usos exigem a mesma proteção.
Interceptação de comunicações
A interceptação de dados é o risco de alguém interceptar a comunicação entre uma etiqueta e um leitor, capturando os dados trocados. Como a RFID utiliza ondas de rádio, em princípio, um terceiro com o equipamento adequado poderia tentar ouvir a comunicação. O risco prático depende muito da frequência e do alcance: sistemas de curto alcance, como HF e NFC, são mais difíceis de interceptar à distância, pois o alcance da comunicação é muito limitado, enquanto as comunicações UHF de longo alcance viajam mais longe. Para dados sensíveis, a interceptação de dados é uma preocupação a ser considerada. A mitigação é a criptografia — se a comunicação for criptografada, os dados interceptados tornam-se ininteligíveis para um interceptador. Compreender que a interceptação de dados é possível em princípio, mas limitada pelo alcance e combatida pela criptografia, ajuda a avaliar e lidar com o problema, sendo que, para aplicações sensíveis, a criptografia é a solução ideal. comunicação Garante que, mesmo se um sinal for interceptado, os dados permaneçam protegidos, neutralizando o risco de espionagem para os dados que importam.
Leitura não autorizada (folheamento)
A leitura não autorizada , ou skimming, é o risco de alguém ler uma etiqueta sem autorização usando seu próprio leitor, potencialmente capturando os dados da etiqueta. Isso é uma preocupação para etiquetas que contêm informações sensíveis, como cartões de pagamento ou de identidade, onde a leitura não autorizada pode expor os dados. Assim como na espionagem, o risco depende do alcance — etiquetas de curto alcance exigem proximidade para serem lidas, limitando o skimming, enquanto etiquetas de longo alcance podem ser lidas de mais longe. As medidas de mitigação incluem operação de curto alcance, autenticação para que as etiquetas respondam apenas a leitores autorizados, criptografia protegendo os dados e blindagem para bloquear leituras indesejadas. Para cartões sensíveis, essas medidas impedem que a leitura não autorizada exponha os dados. Compreender que o skimming é combatido por curto alcance, autenticação, criptografia e blindagem ajuda a proteger etiquetas sensíveis, onde para cartas Ao transportar dados sensíveis, a combinação dessas medidas garante que a etiqueta não divulgue informações a leitores não autorizados, combatendo o risco de clonagem de cartões que afeta aplicativos de pagamento e identificação.
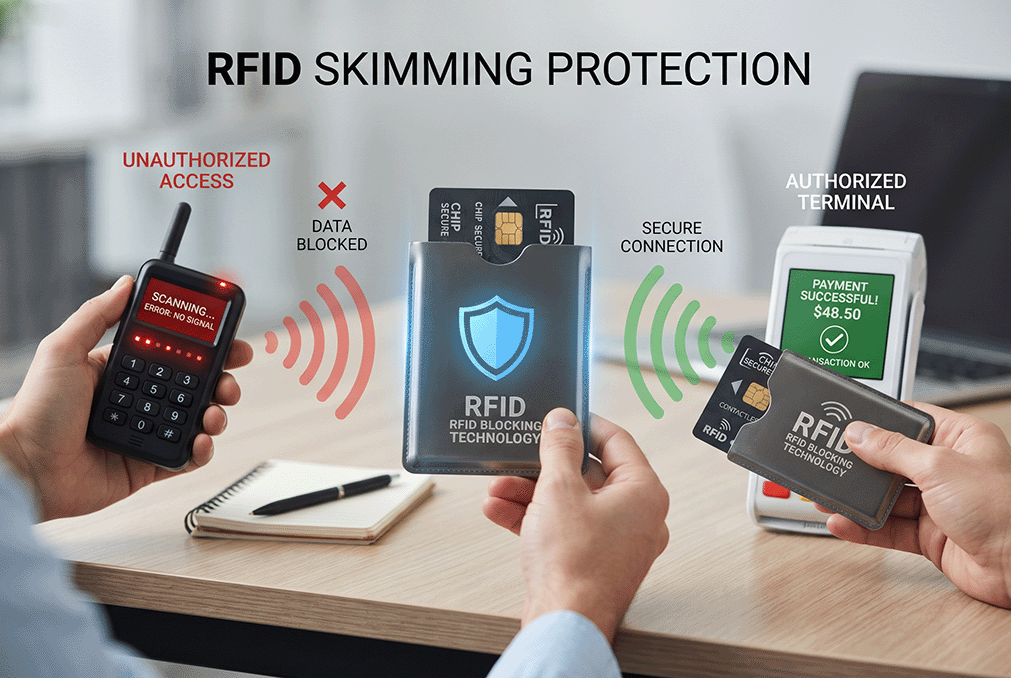
Clonagem e falsificação de etiquetas
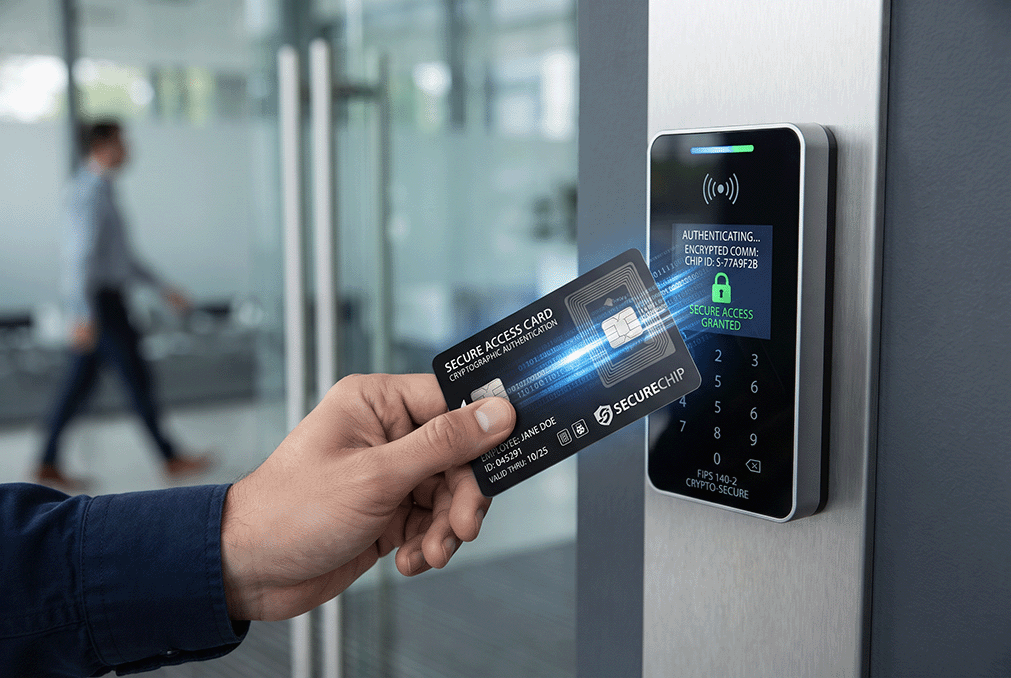
A clonagem representa o risco de alguém copiar os dados de uma etiqueta para criar uma duplicata, potencialmente usando o clone para se passar pelo original — uma preocupação para cartões de acesso ou etiquetas de autenticação, onde um clone poderia conceder acesso não autorizado ou passar por genuíno. Etiquetas simples que apenas retornam um identificador estático são mais vulneráveis à clonagem, já que copiar o identificador é suficiente. A mitigação consiste em usar etiquetas seguras com autenticação criptográfica, onde a etiqueta comprova sua autenticidade por meio de um processo criptográfico que não pode ser simplesmente copiado, tornando a clonagem inviável. Chips seguros projetados para acesso e autenticação incorporam essa proteção. Para aplicações onde a clonagem seria prejudicial, escolher etiquetas seguras e com autenticação, em vez de etiquetas simples que apenas fornecem o identificador, é essencial. Compreender que a clonagem é combatida pela autenticação criptográfica ajuda a proteger aplicações de acesso e autenticação, onde a seleção de segurança é fundamental. cartas Com a devida proteção criptográfica, em vez de simples etiquetas facilmente copiáveis, impede-se a clonagem, evitando acessos não autorizados ou falsificação, o que resolve um risco crucial para credenciais sensíveis à segurança.
ataques de revezamento
Os ataques de retransmissão representam um risco mais sofisticado, no qual os atacantes retransmitem a comunicação entre uma etiqueta legítima e um leitor à distância, fazendo com que o sistema se comporte como se a etiqueta e o leitor estivessem próximos quando, na verdade, não estão — o que pode comprometer a segurança baseada em proximidade. Isso é uma preocupação para alguns sistemas de acesso e pagamento. Os ataques de retransmissão são mais complexos de executar e de se defender, mas existem medidas de mitigação, incluindo restrições de tempo que detectam o atraso introduzido pela retransmissão e fatores de autenticação adicionais. Para aplicações de alta segurança, onde os ataques de retransmissão representam uma ameaça real, os sistemas podem incorporar defesas contra eles. Embora mais avançados do que os riscos básicos, os ataques de retransmissão são abordados no projeto de sistemas com foco em segurança. Compreender que os ataques de retransmissão existem e podem ser mitigados por meio de restrições de tempo e autenticação adicional é fundamental para aplicações de alta segurança, especialmente para as informações mais sensíveis. acesso Sistemas que incorporam defesas contra ataques de retransmissão garantem que a segurança baseada em proximidade não possa ser burlada pela retransmissão de comunicações, combatendo ameaças sofisticadas quando necessário.
Rastreamento e preocupações com a privacidade
O rastreamento é uma preocupação com a privacidade que surge quando etiquetas com identificadores únicos podem ser lidas por terceiros, permitindo potencialmente o rastreamento de itens ou, por extensão, das pessoas que os carregam. Essa preocupação se aplica particularmente a etiquetas em itens pessoais ou cartões que podem ser lidas para rastrear movimentos. As medidas de mitigação incluem etiquetas de curto alcance que limitam quem pode lê-las, a capacidade de desativar etiquetas quando não forem mais necessárias (como o comando "kill" no EPC Gen2, que desativa permanentemente uma etiqueta), minimização de dados para que as etiquetas carreguem apenas o necessário e design de sistema com foco na privacidade. Para aplicações de consumo, abordar as preocupações com o rastreamento por meio dessas medidas protege a privacidade. Compreender que as preocupações com o rastreamento são abordadas por meio de etiquetas de curto alcance, desativação de etiquetas, minimização de dados e design com foco na privacidade ajuda a implantar RFID de forma responsável, onde a consideração das implicações de privacidade e o emprego de medidas apropriadas garantem queRFID Não permite rastreamento indesejado, atendendo a uma preocupação legítima, especialmente para aplicativos voltados para o consumidor e de uso pessoal.
Principais medidas de mitigação: criptografia e autenticação
Criptografia e autenticação são os pilares da segurança RFID. A criptografia protege os dados, tornando as comunicações interceptadas ou os dados lidos ininteligíveis sem a chave, combatendo a espionagem e protegendo informações sensíveis. A autenticação garante que as etiquetas e os leitores verifiquem a legitimidade uns dos outros — as etiquetas respondem apenas a leitores autorizados e os leitores confiam apenas em etiquetas genuínas — combatendo a clonagem, a falsificação e a personificação. Juntas, criptografia e autenticação abordam os principais riscos para aplicações sensíveis, e os chips RFID seguros, projetados para acesso, pagamento e autenticação, incorporam essas proteções. Escolher chips e sistemas com segurança criptográfica adequada é fundamental para proteger implantações RFID sensíveis. Compreender que a criptografia e a autenticação, implementadas em chips seguros, combatem os principais riscos ajuda a proteger aplicações sensíveis, onde a seleção cartões e sistemas seguros Com criptografia e autenticação adequadas, obtém-se a proteção necessária para o controle de acesso, pagamentos e autenticação, formando a base de segurança sobre a qual são construídas as aplicações RFID sensíveis.
Adequar a segurança à aplicação
O nível de segurança adequado depende da aplicação, já que nem todos os usos exigem a mesma proteção. Uma simples etiqueta de inventário em uma caixa requer pouca segurança, enquanto um cartão de acesso, um cartão de pagamento ou uma etiqueta de autenticação precisam de proteção robusta. Proteger excessivamente uma aplicação de baixo risco desperdiça recursos, enquanto proteger insuficientemente uma aplicação sensível cria riscos. A chave é adequar as medidas de segurança — escolha do chip, criptografia, autenticação, blindagem — à sensibilidade real da aplicação e ao modelo de ameaças. Avaliar quais dados estão envolvidos, o que um invasor poderia obter e qual proteção é necessária orienta a segurança apropriada. Como fabricante que oferece produtos RFID em diversos níveis de segurança, desde etiquetas simples até chips de autenticação seguros, nossa equipe ajuda os clientes a escolher a segurança adequada para sua aplicação. Para selecionar produtos RFID com a segurança apropriada para sua aplicação, Entre em contato com nossa equipe. e explore a nossa gama de produtos padrão. tags para garantir cartas Para usos sensíveis.
Perguntas frequentes
Quais são os principais riscos de segurança da RFID?
Os principais riscos são a espionagem (interceptação da comunicação entre o leitor de etiquetas), a leitura ou skimming não autorizados (leitura de etiquetas sem autorização), a clonagem (cópia de uma etiqueta para criar uma duplicata), ataques de retransmissão (retransmissão da comunicação para burlar a segurança de proximidade) e o rastreamento (uso de identificadores de etiquetas para rastrear itens ou pessoas).
Como as comunicações RFID podem ser protegidas?
A criptografia protege os dados de forma que as comunicações interceptadas sejam ininteligíveis sem a chave, enquanto a autenticação garante que as etiquetas respondam apenas a leitores autorizados e que os leitores confiem apenas em etiquetas genuínas. Juntas, implementadas em chips seguros, essas tecnologias combatem a espionagem, a clonagem e a extração de dados em aplicações sensíveis.
É possível clonar cartões de acesso RFID?
Etiquetas simples que retornam um identificador estático são vulneráveis à clonagem, mas cartões seguros com autenticação criptográfica comprovam sua autenticidade por meio de um processo que não pode ser simplesmente copiado, tornando a clonagem inviável. Para controle de acesso, a escolha de cartões de autenticação seguros em vez de etiquetas simples com apenas identificadores impede a clonagem.
A tecnologia RFID representa riscos à privacidade?
O rastreamento representa uma preocupação com a privacidade se etiquetas com identificadores únicos puderem ser lidas por terceiros para rastrear itens ou pessoas que os carregam. Isso é atenuado por meio de etiquetas de curto alcance, da capacidade de desativar etiquetas (como o comando de desativação EPC Gen2), da minimização de dados e do design de sistemas que priorizam a privacidade.
Será que todas as aplicações RFID precisam de segurança robusta?
Não. O nível de segurança adequado depende da aplicação. Uma simples etiqueta de inventário requer pouca segurança, enquanto um cartão de acesso, um cartão de pagamento ou uma etiqueta de autenticação precisam de proteção robusta. O essencial é adequar as medidas de segurança à sensibilidade e ao modelo de ameaças reais da aplicação, em vez de exagerar ou subestimar a segurança.
Proteja adequadamente sua aplicação RFID.
Oferecemos produtos RFID em diversos níveis de segurança — desde etiquetas de inventário simples até cartões seguros com autenticação criptográfica — ajudando você a adequar a proteção às reais necessidades da sua aplicação.
Discuta suas necessidades de segurança. Explore cartões RFID seguros