


Nous aborderons l'écoute clandestine, la lecture non autorisée, le clonage, les attaques par relais et les problèmes de suivi, puis les mesures d'atténuation : chiffrement, authentification, blindage, contrôle de la portée de lecture et puces sécurisées.
Points clés à retenir
- Les risques liés à la RFID comprennent l'écoute clandestine, la lecture non autorisée, le clonage et les attaques par relais.
- La gravité dépend de la fréquence, de la portée et de la sensibilité de l'application.
- Le chiffrement, l'authentification et les puces sécurisées atténuent les principaux risques.
- Adaptez le niveau de sécurité à l'application — toutes les utilisations ne nécessitent pas la même protection.
Écoute clandestine des communications
L'écoute clandestine est le risque qu'une personne intercepte la communication entre une étiquette et un lecteur, capturant ainsi les données échangées. Puisque la RFID utilise des ondes radio, en principe, un tiers équipé du matériel adéquat pourrait tenter d'écouter ces échanges. Le risque concret dépend fortement de la fréquence et de la portée : les systèmes à courte portée comme la HF et le NFC sont plus difficiles à écouter à distance car leur portée est très limitée, tandis que les communications UHF à plus longue portée ont une portée plus importante. Pour les données sensibles, l'écoute clandestine est un problème à prendre en compte. La solution consiste à chiffrer les données : si la communication est chiffrée, les données interceptées sont inintelligibles pour un espion. Comprendre que l'écoute clandestine est possible en principe, mais limitée par la portée et contrée par le chiffrement, permet d'évaluer et de gérer ce risque. Pour les applications sensibles, le chiffrement des données est essentiel. communication garantit que même en cas d'interception d'un signal, les données restent protégées, neutralisant ainsi le risque d'écoute clandestine pour les données sensibles.
Lecture non autorisée (survol)
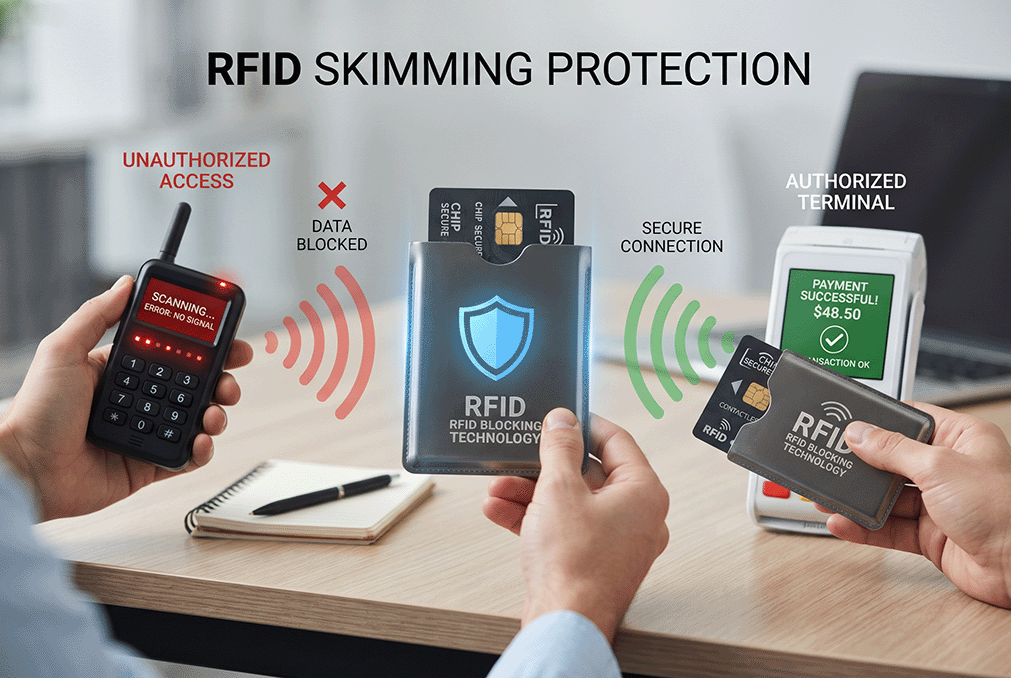
La lecture non autorisée , ou skimming, est le risque qu'une personne lise une étiquette sans autorisation à l'aide de son propre lecteur, capturant potentiellement ses données. Ce risque est particulièrement préoccupant pour les étiquettes contenant des informations sensibles, telles que les cartes de paiement ou d'identité, où une lecture non autorisée pourrait exposer des données. Comme pour l'écoute clandestine, le risque dépend de la portée : les étiquettes à courte portée nécessitent une proximité immédiate pour être lues, limitant ainsi le skimming, tandis que les étiquettes à longue portée peuvent être lues de plus loin. Les mesures d'atténuation comprennent le fonctionnement à courte portée, l'authentification pour que les étiquettes ne répondent qu'aux lecteurs autorisés, le chiffrement des données et le blindage pour bloquer les lectures non autorisées. Pour les cartes sensibles, ces mesures empêchent la lecture non autorisée d'exposer les données. Comprendre que le skimming est contré par une courte portée, l'authentification, le chiffrement et le blindage contribue à protéger les étiquettes sensibles. cartes Transportant des données sensibles, la combinaison de ces mesures garantit que l'étiquette ne divulgue pas d'informations à des lecteurs non autorisés, éliminant ainsi le risque d'écrémage qui concerne les applications de paiement et d'identité.
Clonage et contrefaçon d'étiquettes
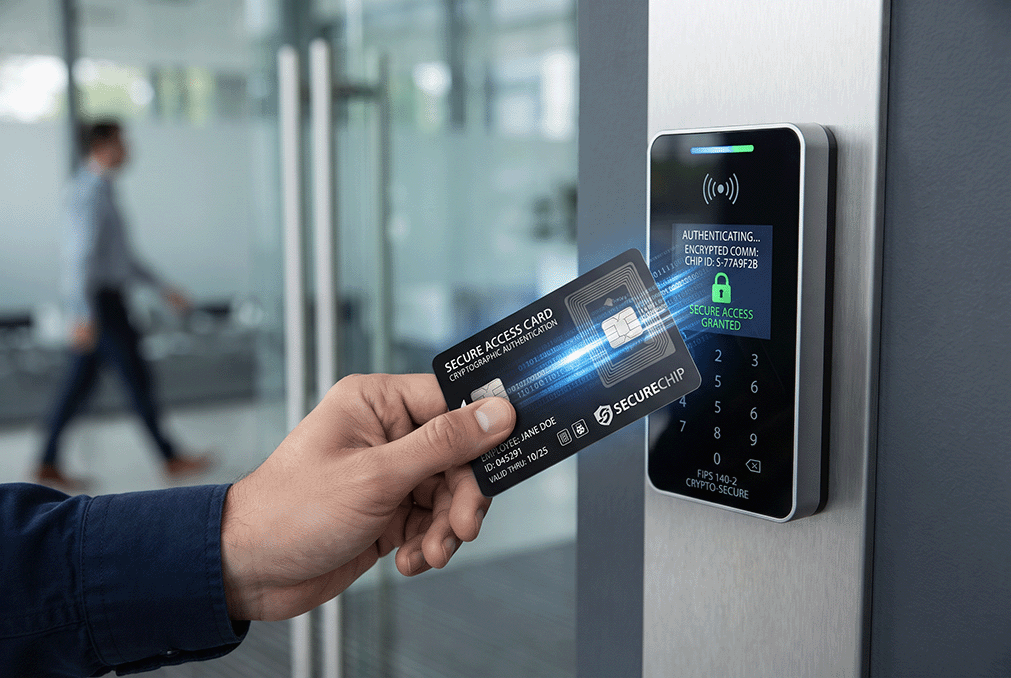
Le clonage représente le risque de copier les données d'une étiquette pour en créer un duplicata, potentiellement utilisable pour usurper l'identité de l'original. Ce risque est particulièrement préoccupant pour les cartes d'accès ou les étiquettes d'authentification, car un clone pourrait permettre un accès non autorisé ou passer pour authentique. Les étiquettes simples, qui se contentent de renvoyer un identifiant statique, sont plus vulnérables au clonage, la copie de cet identifiant suffisant. Pour y remédier, il est nécessaire d'utiliser des étiquettes sécurisées avec authentification cryptographique. L'étiquette prouve alors son authenticité grâce à un processus cryptographique impossible à copier, rendant ainsi le clonage impossible. Les puces sécurisées conçues pour le contrôle d'accès et l'authentification intègrent cette protection. Pour les applications où le clonage serait préjudiciable, il est essentiel de choisir des étiquettes sécurisées et authentifiées plutôt que de simples étiquettes d'identification. Comprendre que l'authentification cryptographique permet de contrer le clonage contribue à sécuriser les applications de contrôle d'accès et d'authentification, notamment en sélectionnant des étiquettes sécurisées. cartes L'utilisation d'une protection cryptographique appropriée, plutôt que de simples étiquettes facilement copiables, empêche le clonage de permettre un accès non autorisé ou la contrefaçon, ce qui résout un risque majeur pour les identifiants sensibles en matière de sécurité.
Attaques par relais
Les attaques par relais représentent un risque plus sophistiqué. Elles consistent à relayer la communication entre une étiquette et un lecteur légitimes à distance, faisant croire au système que l'étiquette et le lecteur sont proches alors qu'ils ne le sont pas, ce qui peut contourner la sécurité basée sur la proximité. Ce type d'attaque est particulièrement préoccupant pour certains systèmes d'accès et de paiement. Les attaques par relais sont plus complexes à exécuter et à contrer, mais des solutions existent, notamment des contraintes de temps permettant de détecter le délai introduit par le relais, ainsi que des facteurs d'authentification supplémentaires. Pour les applications à haute sécurité où les attaques par relais constituent une menace réelle, les systèmes peuvent intégrer des mécanismes de défense. Bien que plus avancées que les risques de base, les attaques par relais sont prises en compte lors de la conception de systèmes axés sur la sécurité. Comprendre l'existence des attaques par relais et savoir qu'elles peuvent être atténuées par la gestion du temps et une authentification supplémentaire est essentiel pour les applications à haute sécurité, notamment pour les données les plus sensibles. accéder Les systèmes intégrant des défenses contre les attaques par relais garantissent que la sécurité basée sur la proximité ne peut être contournée par le relais des communications, permettant ainsi de contrer une menace sophistiquée lorsque cela est justifié.
Problèmes de suivi et de confidentialité
Le suivi constitue un problème de confidentialité qui se pose lorsque des étiquettes dotées d'identifiants uniques peuvent être lues par des tiers, permettant potentiellement de suivre des objets ou, par extension, les personnes qui les portent. Ce problème concerne particulièrement les étiquettes apposées sur des objets personnels ou des cartes susceptibles d'être lues pour suivre les déplacements. Les solutions incluent l'utilisation d'étiquettes à courte portée limitant les personnes autorisées à les lire, la possibilité de désactiver les étiquettes lorsqu'elles ne sont plus nécessaires (comme la commande « kill » de l'EPC Gen2 qui désactive définitivement une étiquette), la minimisation des données afin que les étiquettes ne contiennent que les informations nécessaires, et une conception de système respectueuse de la vie privée. Pour les applications grand public, la prise en compte de ces mesures pour atténuer les risques de suivi protège la vie privée. Comprendre que les risques de suivi sont atténués par la courte portée, la désactivation des étiquettes, la minimisation des données et une conception respectueuse de la vie privée contribue à un déploiement responsable de la RFID, où la prise en compte des implications en matière de confidentialité et la mise en œuvre de mesures appropriées garantissent queRFID ne permet pas le suivi indésirable, répondant ainsi à une préoccupation légitime, notamment pour les applications destinées aux consommateurs et les applications personnelles.
Principales mesures d'atténuation : chiffrement et authentification
Le chiffrement et l'authentification sont les piliers de la sécurité RFID. Le chiffrement protège les données de sorte que les communications interceptées ou les données lues soient inintelligibles sans la clé, empêchant ainsi l'écoute clandestine et protégeant les informations sensibles. L'authentification garantit que les étiquettes et les lecteurs vérifient mutuellement leur légitimité : les étiquettes ne répondent qu'aux lecteurs autorisés et les lecteurs ne font confiance qu'aux étiquettes authentiques, empêchant ainsi le skimming, le clonage et l'usurpation d'identité. Ensemble, le chiffrement et l'authentification permettent de maîtriser les principaux risques liés aux applications sensibles, et les puces RFID sécurisées conçues pour le contrôle d'accès, le paiement et l'authentification intègrent ces protections. Choisir des puces et des systèmes dotés d'une sécurité cryptographique appropriée est fondamental pour sécuriser les déploiements RFID sensibles. Comprendre que le chiffrement et l'authentification, mis en œuvre dans des puces sécurisées, permettent de contrer les principaux risques vous aide à sécuriser les applications sensibles. cartes et systèmes sécurisés Un cryptage et une authentification appropriés assurent la protection nécessaire au contrôle d'accès, aux paiements et à l'authentification, constituant ainsi le fondement de sécurité sur lequel reposent les applications RFID sensibles.
Adapter la sécurité à l'application
Le niveau de sécurité approprié dépend de l'application, car toutes les utilisations n'exigent pas la même protection. Une simple étiquette d'inventaire sur un carton nécessite peu de sécurité, tandis qu'une carte d'accès, une carte de paiement ou une étiquette d'authentification requiert une protection renforcée. Sur-sécuriser une application à faible risque gaspille des ressources, tandis que sous-sécuriser une application sensible engendre des risques. L'essentiel est d'adapter les mesures de sécurité (choix de la puce, chiffrement, authentification, blindage) à la sensibilité réelle de l'application et au modèle de menaces. L'évaluation des données concernées, des informations qu'un attaquant pourrait obtenir et du niveau de protection nécessaire permet de définir une sécurité appropriée. En tant que fabricant proposant des produits RFID pour différents niveaux de sécurité, des simples étiquettes aux puces d'authentification sécurisées, notre équipe accompagne nos clients dans le choix de la sécurité adaptée à leur application. Pour sélectionner des produits RFID offrant une sécurité adaptée à votre application, contactez notre équipe et découvrez notre gamme de produits standards étiquettes pour sécuriser cartes pour des usages sensibles.
Foire aux questions
Quels sont les principaux risques liés à la sécurité RFID ?
Les principaux risques sont l'écoute clandestine (interception des communications entre le lecteur d'étiquettes et le lecteur), la lecture non autorisée ou le skimming (lecture des étiquettes sans autorisation), le clonage (copie d'une étiquette pour créer un doublon), les attaques par relais (relais de communication pour contourner la sécurité de proximité) et le suivi (utilisation des identifiants d'étiquettes pour suivre des objets ou des personnes).
Comment protéger les communications RFID ?
Le chiffrement protège les données de sorte que les communications interceptées soient inintelligibles sans la clé, tandis que l'authentification garantit que les étiquettes ne répondent qu'aux lecteurs autorisés et que ces derniers ne font confiance qu'aux étiquettes authentiques. Intégrés dans des puces sécurisées, ces mécanismes permettent de contrer l'écoute clandestine, le vol de données et le clonage pour les applications sensibles.
Les cartes d'accès RFID peuvent-elles être clonées ?
Les étiquettes simples renvoyant un identifiant statique sont vulnérables au clonage, tandis que les cartes sécurisées avec authentification cryptographique prouvent leur authenticité par un processus impossible à copier, rendant ainsi le clonage impossible. Pour le contrôle d'accès, privilégier les cartes d'authentification sécurisées aux simples étiquettes d'identification permet d'éviter le clonage.
La technologie RFID présente-t-elle des risques pour la vie privée ?
Le suivi pose un problème de confidentialité si des étiquettes comportant des identifiants uniques peuvent être lues par des tiers pour suivre des objets ou des personnes les transportant. Ce risque est atténué par l'utilisation d'étiquettes à courte portée, la possibilité de les désactiver (par exemple avec la commande d'arrêt EPC Gen2), la minimisation des données et une conception de système respectueuse de la vie privée.
Toutes les applications RFID nécessitent-elles une sécurité renforcée ?
Non. Le niveau de sécurité approprié dépend de l'application. Une simple étiquette d'inventaire nécessite peu de sécurité, tandis qu'une carte d'accès, une carte de paiement ou une étiquette d'authentification requiert une protection renforcée. L'essentiel est d'adapter les mesures de sécurité à la sensibilité et au modèle de menaces réels de l'application, plutôt que de sur- ou sous-sécuriser.
Sécurisez correctement votre application RFID
Nous proposons des produits RFID pour tous les niveaux de sécurité — des simples étiquettes d'inventaire aux cartes sécurisées avec authentification cryptographique — vous aidant ainsi à adapter la protection aux besoins réels de votre application.
Discutez de vos besoins en matière de sécurité Explorez les cartes RFID sécurisées