


Мы рассмотрим проблемы прослушивания, несанкционированного чтения, клонирования, ретрансляционных атак и отслеживания, а затем меры по их смягчению: шифрование, аутентификация, экранирование, контроль дальности считывания и защищенные чипы.
Основные выводы
- Риски, связанные с RFID-технологиями, включают в себя прослушивание, несанкционированное считывание, клонирование и атаки с использованием ретрансляторов.
- Степень серьезности зависит от частоты, дальности действия и чувствительности приложения.
- Шифрование, аутентификация и защищенные чипы снижают основные риски.
- Подбирайте уровень безопасности в соответствии с потребностями приложения — не для всех задач требуется одинаковая защита.
Прослушивание коммуникаций
Перехват данных — это риск того, что кто-то перехватит обмен данными между меткой и считывателем, получив доступ к этим данным. Поскольку RFID использует радиоволны, в принципе, третье лицо с соответствующим оборудованием может попытаться прослушать обмен данными. Практический риск сильно зависит от частоты и дальности действия: системы ближнего действия, такие как ВЧ и NFC, сложнее перехватить на расстоянии, поскольку дальность связи очень ограничена, в то время как системы связи УВЧ-диапазона обеспечивают более дальнюю связь. Для конфиденциальных данных перехват данных представляет собой серьезную проблему. Мерой защиты является шифрование — если связь зашифрована, перехваченные данные будут непонятны для злоумышленника. Понимание того, что перехват данных в принципе возможен, но ограничен дальностью действия и предотвращается шифрованием, помогает оценить и решить эту проблему, в то время как для конфиденциальных приложений шифрование данных является наиболее эффективным методом. коммуникация гарантирует, что даже в случае перехвата сигнала данные останутся защищенными, нейтрализуя риск прослушивания важных данных.
Несанкционированное чтение (беглое чтение)
Несанкционированное считывание , или скимминг, — это риск того, что кто-то считывает метку без разрешения, используя собственное считывающее устройство, потенциально перехватывая данные метки. Это вызывает опасения в отношении меток, содержащих конфиденциальную информацию, таких как платежные или идентификационные карты, где несанкционированное считывание может привести к утечке данных. Как и в случае с прослушиванием, риск зависит от дальности действия — метки ближнего действия требуют близкого расположения для считывания, что ограничивает скимминг, в то время как метки дальнего действия могут быть считаны с большего расстояния. Меры по снижению риска включают работу на малых расстояниях, аутентификацию, чтобы метки реагировали только на авторизованные считыватели, шифрование, защищающее данные, и экранирование для блокировки нежелательного считывания. Для конфиденциальных карт эти меры предотвращают несанкционированное считывание данных. Понимание того, что скиммингу противодействуют ближний радиус действия, аутентификация, шифрование и экранирование, помогает защитить конфиденциальные метки, тогда как для других целей это может быть опасно. карты При передаче конфиденциальных данных сочетание этих мер гарантирует, что метка не будет разглашать информацию неавторизованным считывателям, что устраняет риск скимминга, связанный с платежными и идентификационными приложениями.
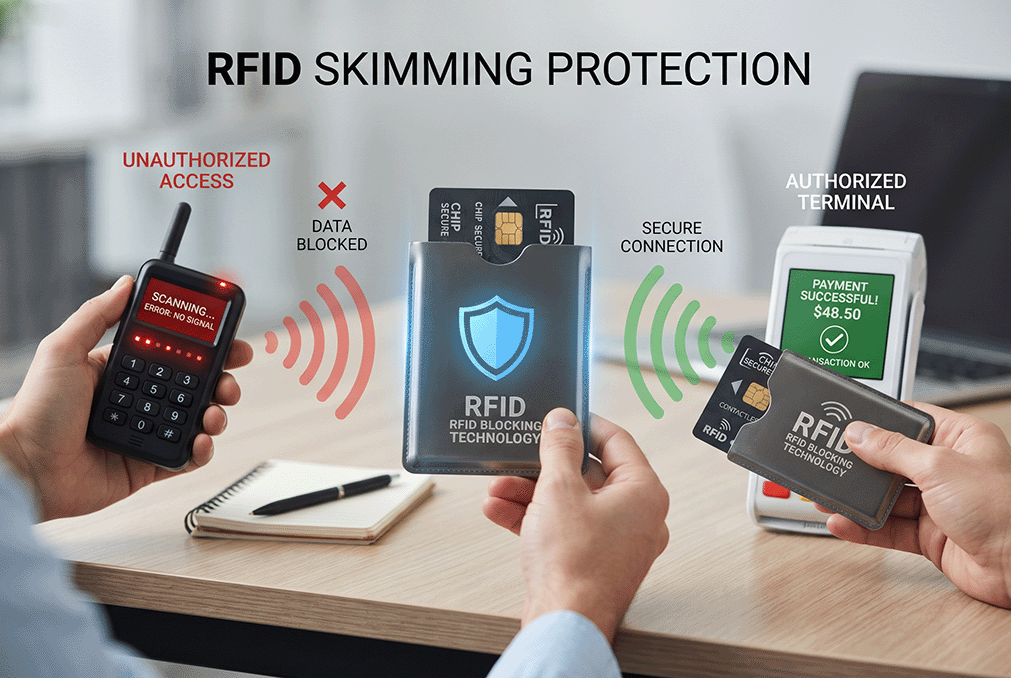
клонирование и подделка тегов
Клонирование — это риск копирования данных метки для создания дубликата, потенциально использующего клон для выдачи себя за оригинал — это проблема для карт доступа или аутентификационных меток, где клон может предоставить несанкционированный доступ или выдать себя за подлинный. Простые метки, которые просто возвращают статический идентификатор, более уязвимы для клонирования, поскольку достаточно скопировать идентификатор. Для смягчения последствий используется использование защищенных меток с криптографической аутентификацией, где метка доказывает свою подлинность с помощью криптографического процесса, который нельзя просто скопировать, что делает клонирование невозможным. Защищенные чипы, предназначенные для доступа и аутентификации, включают такую защиту. Для приложений, где клонирование может нанести ущерб, крайне важно выбирать защищенные аутентифицирующие метки, а не простые метки только с идентификаторами. Понимание того, что клонированию противодействует криптографическая аутентификация, помогает обеспечить безопасность приложений доступа и аутентификации, где выбор защищенных меток имеет важное значение. карты Надлежащая криптографическая защита, а не использование легко копируемых простых меток, предотвращает клонирование, позволяющее получить несанкционированный доступ или подделать данные, устраняя ключевой риск для учетных данных, представляющих угрозу безопасности.
Релейные атаки
Атаки с использованием ретрансляции представляют собой более сложную угрозу, при которой злоумышленники передают информацию между легитимным тегом и считывателем на расстоянии, заставляя систему вести себя так, как будто тег и считыватель находятся рядом, хотя это не так — потенциально сводя на нет безопасность, основанную на близости. Это вызывает опасения для некоторых систем доступа и платежей. Атаки с использованием ретрансляции сложнее осуществить и предотвратить, но существуют способы их смягчения, включая временные ограничения, которые обнаруживают задержку, вносимую ретрансляцией, и дополнительные факторы аутентификации. Для приложений с высоким уровнем безопасности, где атаки с использованием ретрансляции представляют собой реальную угрозу, системы могут включать в себя средства защиты от них. Хотя атаки с использованием ретрансляции более сложны, чем базовые риски, они учитываются при проектировании систем с учетом требований безопасности. Понимание того, что атаки с использованием ретрансляции существуют и могут быть смягчены за счет временных ограничений и дополнительной аутентификации, помогает приложениям с высоким уровнем безопасности, особенно для наиболее важных приложений. доступ Системы, включающие средства защиты от ретрансляционных атак, гарантируют, что безопасность, основанная на близости, не может быть преодолена путем ретрансляции связи, что позволяет противостоять сложным угрозам там, где это необходимо.
Проблемы отслеживания и конфиденциальности
Отслеживание представляет собой проблему конфиденциальности, возникающую, если метки с уникальными идентификаторами могут быть считаны другими лицами, что потенциально позволяет отслеживать предметы или, как следствие, людей, которые их носят. Эта проблема особенно актуальна для меток на личных вещах или картах, которые могут быть считаны для отслеживания перемещений. Меры по смягчению последствий включают в себя использование меток ближнего действия, ограничивающих круг лиц, которые могут их считывать, возможность отключения меток, когда они больше не нужны (например, команда «kill» в EPC Gen2, которая навсегда деактивирует метку), минимизацию данных, чтобы метки содержали только необходимую информацию, и проектирование системы с учетом конфиденциальности. Для потребительских приложений решение проблем отслеживания с помощью этих мер обеспечивает защиту конфиденциальности. Понимание того, что проблемы отслеживания решаются за счет ближнего действия, деактивации меток, минимизации данных и проектирования с учетом конфиденциальности, помогает ответственно внедрять RFID, где учет последствий для конфиденциальности и применение соответствующих мер гарантируют, чтоRFID не позволяет осуществлять нежелательное отслеживание, что решает вполне обоснованную проблему, особенно в приложениях, ориентированных на потребителей и персональные приложения.
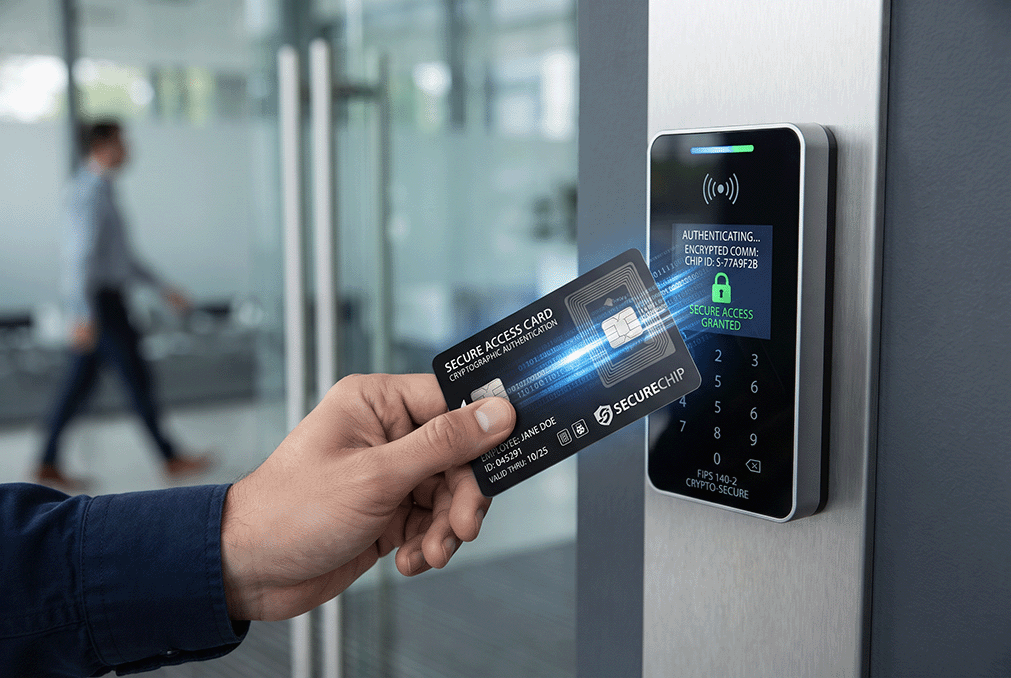
Основные меры защиты: шифрование и аутентификация.
Шифрование и аутентификация являются краеугольными камнями безопасности RFID. Шифрование защищает данные, делая перехваченные сообщения или считанные данные нечитаемыми без ключа, предотвращая прослушивание и защищая конфиденциальную информацию. Аутентификация гарантирует, что метки и считыватели проверяют подлинность друг друга — метки реагируют только на авторизованные считыватели, а считыватели доверяют только подлинным меткам — предотвращая скимминг, клонирование и подмену личности. Вместе шифрование и аутентификация устраняют основные риски для конфиденциальных приложений, а защищенные RFID-чипы, предназначенные для доступа, оплаты и аутентификации, включают эти средства защиты. Выбор чипов и систем с соответствующей криптографической защитой является основой обеспечения безопасности конфиденциальных RFID-систем. Понимание того, что шифрование и аутентификация, реализованные в защищенных чипах, противодействуют основным рискам, помогает обеспечить безопасность конфиденциальных приложений, где выбор защищенные карты и системы Надлежащее шифрование и аутентификация обеспечивают защиту, необходимую для контроля доступа, платежей и аутентификации, формируя основу безопасности, на которой строятся чувствительные RFID-приложения.
Обеспечение соответствия безопасности требованиям приложения
Необходимый уровень безопасности зависит от конкретного применения, поскольку не для всех задач требуется одинаковая защита. Простая инвентарная бирка на коробке требует минимальной защиты, в то время как карта доступа, платежная карта или аутентификационная метка нуждаются в надежной защите. Избыточная защита приложения с низким уровнем риска приводит к нерациональному расходованию ресурсов, а недостаточная защита приложения с высокой степенью риска создает дополнительные риски. Ключевым моментом является соответствие мер безопасности — выбор чипа, шифрование, аутентификация, экранирование — фактической степени конфиденциальности приложения и модели угроз. Оценка того, какие данные задействованы, что может получить злоумышленник и какая защита необходима, определяет соответствующий уровень безопасности. Как производитель RFID-продуктов с различными уровнями безопасности, от простых меток до защищенных аутентификационных чипов, наша команда помогает клиентам выбрать правильную защиту для их приложения. Чтобы выбрать RFID-продукты с уровнем безопасности, соответствующим вашему приложению, свяжитесь с нашей командой и ознакомьтесь с нашим ассортиментом стандартных товаров. теги обеспечить карты для деликатных целей.
Часто задаваемые вопросы
Каковы основные риски безопасности, связанные с RFID-технологией?
Основные риски включают в себя прослушивание (перехват связи между меткой и считывателем), несанкционированное считывание или скимминг (считывание меток без разрешения), клонирование (копирование метки для создания дубликата), ретрансляционные атаки (передача связи для обхода системы безопасности на основе определения близости) и отслеживание (использование идентификаторов меток для отслеживания предметов или людей).
Как можно защитить RFID-коммуникации?
Шифрование защищает данные, делая перехваченные сообщения неразборчивыми без ключа, а аутентификация гарантирует, что метки реагируют только на авторизованные считыватели, а считыватели доверяют только подлинным меткам. Вместе, реализованные в защищенных чипах, они противодействуют прослушиванию, скиммингу и клонированию в приложениях, предназначенных для защиты конфиденциальной информации.
Можно ли клонировать RFID-карты доступа?
Простые метки, возвращающие статический идентификатор, уязвимы для клонирования, но защищенные карты с криптографической аутентификацией подтверждают свою подлинность с помощью процесса, который нельзя просто скопировать, что делает клонирование нецелесообразным. Для контроля доступа выбор защищенных аутентификационных карт вместо простых меток, содержащих только идентификаторы, предотвращает клонирование.
Представляет ли RFID-технология угрозу конфиденциальности?
Отслеживание представляет собой проблему конфиденциальности, если метки с уникальными идентификаторами могут быть прочитаны другими лицами для отслеживания предметов или людей, которые их носят. Эта проблема решается с помощью меток ближнего действия, возможности деактивации меток (например, с помощью команды отключения EPC Gen2), минимизации данных и проектирования системы с учетом требований конфиденциальности.
Каждому ли приложению, использующему RFID-технологию, необходима надежная защита?
Нет. Необходимый уровень безопасности зависит от конкретного приложения. Простая инвентарная бирка требует минимальной защиты, в то время как карта доступа, платежная карта или аутентификационная бирка нуждаются в надежной защите. Ключевым моментом является соответствие мер безопасности фактической степени конфиденциальности приложения и модели угроз, а не излишняя или недостаточная защита.
Надлежащим образом защитите свое RFID-приложение.
Мы предлагаем RFID-продукты различного уровня защиты — от простых инвентарных меток до защищенных карт с криптографической аутентификацией — помогая вам подобрать уровень защиты, соответствующий реальным потребностям вашего приложения.
Обсудите ваши потребности в области безопасности. Изучите возможности защищенных RFID-карт.